지금 오가는 이견
개인정보를 대량 처리하는 기관의 사전 현장점검을 확대해야 할까?
질문 배경과 변경 기록
반복되는 개인정보 유출에 대응해 감독기관의 사전 현장점검을 늘릴지, 기존 보호 의무의 이행을 우선 관리할지 의견을 나눠 봅시다.
최근 변경 9시간, 18분 전
국회에 제출된 개인정보보호위원회 자료를 인용한 9월 27일 보도에 따르면, 2020년 9월부터 2026년 7월까지 확인된 개인정보 유출 사건은 641건, 유출된 정보는 누적 약 1억3963만 건이다. 이 수치는 서로 다른 피해자 수가 아니라 사건별로 집계한 정보 건수다. 사고 뒤 과징금을 부과하는 방식과 사전에 위험을 찾아 바로잡는 점검을 어떻게 조합할지가 쟁점이다.
지금 어디까지 왔나요?
9월 27일 데일리안과 매일경제는 개인정보위가 박성훈 의원에게 제출한 자료를 인용해 유출 원인 중 해킹 276건과 업무 과실 275건이 비슷한 규모라고 보도했다. 개인정보위는 9월 11일부터 반복적·중대한 유출에 대한 과징금 특례와 보호책임자 권한 강화 등을 시행했다. 개인정보위의 사전예방 정책과 현장점검도 이미 존재하며, 점검을 추가 확대할지와 대상을 어떻게 정할지는 별도의 정책 선택이다.
왜 필요하다고 할까?
해킹뿐 아니라 업무 과실로 인한 유출도 반복되는 만큼, 고위험 기관을 사고 전에 직접 점검해 관리상의 허점을 찾아야 한다.
무엇을 걱정할까?
현장점검을 일률적으로 확대하면 감독 인력과 기관의 부담이 커질 수 있으므로, 새로 시행된 보호책임·인증 제도의 정착과 위험도에 따른 선별 점검에 집중해야 한다.
판단할 때 볼 질문
기관별 개인정보 처리 규모와 민감도, 기존 인증·내부통제의 이행 정도, 현장점검으로 예방 가능한 사고 비중, 감독 인력과 비용, 중소기관의 부담, 유출 이후 피해구제 성과를 함께 확인해야 한다. 누적 유출 건수를 국민 1억4000만 명의 피해로 읽어서는 안 된다.
읽어본 원자료
- 개인정보 반복·대규모 유출시 '매출액 10%' 내 징벌적 과징금 · 개인정보보호위원회 ↗
- 국내 개인정보 6년간 1억4000만건 유출…해킹만큼 많았던 '업무 과실' · 데일리안 ↗
- 박성훈 의원 “6년간 개인정보 유출 1억4000만건” · 매일경제 ↗
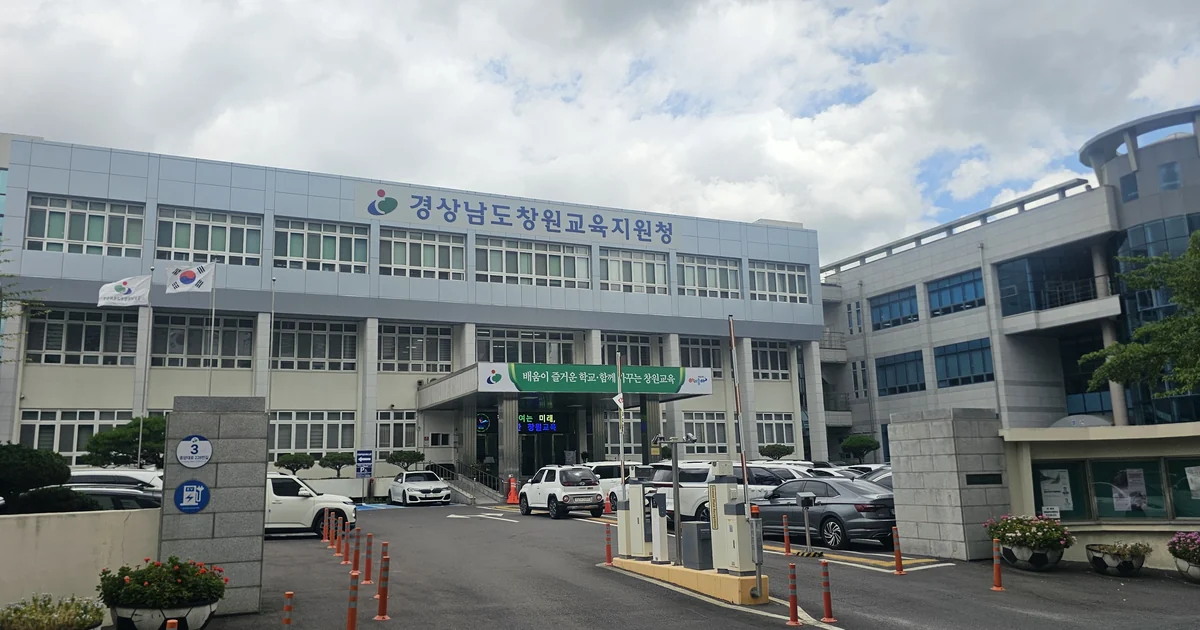
- 창원교육지원청, 정보보호 현장점검 실시 · 경상남도교육청 ↗
위 자료는 배경을 확인하는 데 사용했습니다. 찬반의 예상 효과가 사실로 검증됐다는 뜻은 아닙니다.
이견 운영진이 작성·검토했습니다. 오류나 새 자료는 아래 ‘기록 보완하기’에서 제안할 수 있습니다.
찬반 의견 모아보기 입장별로 읽기 ↗
찬성
- 이유를 불러오는 중입니다.
반대
- 이유를 불러오는 중입니다.
자료·검증 기록 보기
다음 검증을 함께 제안해 주세요
검증 작업 제안하기 로그인하고 검증 작업 제안하기기록과 활동 더 보기
최근 활동
- 아직 활동이 없습니다.
변경 이력
- 아직 변경된 기록이 없습니다.
기록 보완하기
공개 자료는 로그인 없이 읽을 수 있습니다. 참여하려면 로그인하세요.
추가 설문 보기 입장 선택과 별도 · 참고용
아래 설문은 이 질문의 찬성·반대 입장 분포와 별도로 집계됩니다.
추가 설문을 불러오는 중입니다.
당신의 생각은?